Confidentialité des SDK tiers : ce que changent les annonces d’Apple pour les apps iOS

Apple oblige désormais les fournisseurs de bibliothèques tierces (les "SDK") à déclarer eux-mêmes l'usage qu'ils font des données personnelles qu'ils seraient susceptibles de collecter et d'exploiter. Précédemment, c'était aux développeurs de l'application embarquant ces SDK de fournir les déclarations de confidentialité pour l'ensemble du code de l'app (code métier et SDK tiers). Les acteurs concernés ont jusqu’au printemps 2024 pour s’y conformer selon les annonces communiquées par la marque à la pomme.
Pourquoi cette annonce, à qui s’adresse-t-elle, comment faire pour l’appliquer ? Décryptage avec nos experts iOS.
Pourquoi cette nouvelle réglementation sur les SDK tiers ?
Utiliser des SDK tiers permet de ne pas avoir à développer soi-même des briques importantes d'une application. Les SDK les plus courants fournissent des solutions de paiement, de collecte d'analytics, ou des fonctionnalités avancées de notifications push par exemple.
Les développeurs d'apps n'ont pas connaissance du code de ces SDK (qui sont la plupart du temps fournis sous forme déjà compilée) et ne peuvent pas établir avec certitude le détail de la collecte et de l'usage qui serait fait des données personnelles exploitées.
Dans le cadre des nouvelles réglementations européennes imposant une déclaration complète de ces activités, Apple a donc décidé de rendre les fournisseurs de SDK eux-mêmes responsables de la fourniture de ces informations.
Qui est concerné par la nouvelle réglementation ?
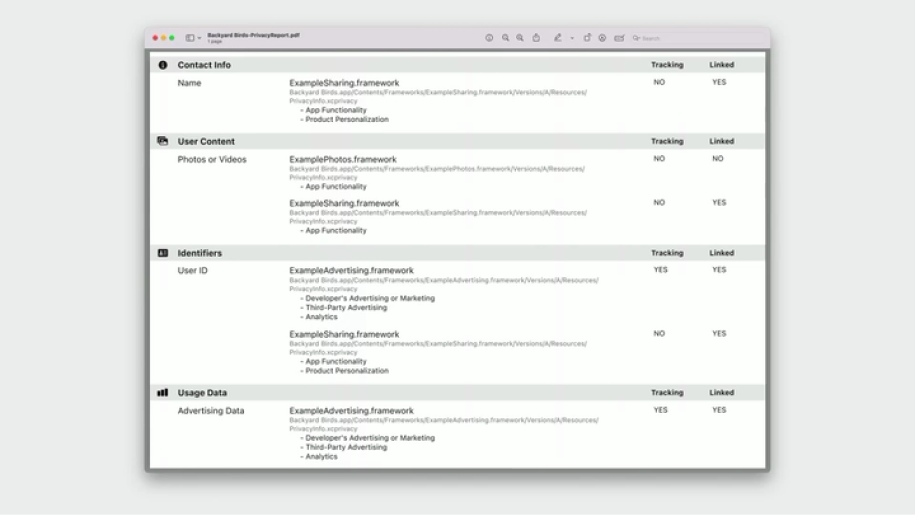
D’une part, les développeurs de SDK. Ils devront eux-mêmes fournir un inventaire des données personnelles collectées ainsi que l'utilisation qui en est faite. Ils devront pour déclarer cela ajouter un « privacy manifest » à leurs SDK. Les SDK fournis sous forme binaire (déjà compilée) devront en plus signer numériquement leurs produits compilés, comme il est déjà d'usage pour les applications finales.
D’autre part, les développeurs d'apps. Ils devront s'assurer que tous les SDK employés incluent bien ce privacy manifest, sans quoi l'application sera rejetée par les validateurs de l'App Store.
Que faire pour appliquer la nouvelle réglementation en matière de SDK ?
Il s’agira dès que possible, pour anticiper d'éventuels besoins de migration, de s'assurer que les apps embarquent bien les dernières versions des SDK, même s’ils ne fournissent pas encore de privacy manifest. Il ne faut pas attendre la dernière minute pour mettre à jour une application qui exploiterait encore une version datée d'un SDK pour des raisons de rétro-compatibilité (même si c'est très rare, car nous avons une politique de mise à jour des dépendances qui est respectée).
Pour les développeurs d'apps, il sera nécessaire d’effectuer un contrôle de la présence du privacy manifest sur tous les SDK tiers embarqués et ainsi prévenir les éditeurs de SDK qui tarderaient à se mettre en conformité voire, le cas échéant, envisager le décommissionnement des SDK qui ne respectent pas la nouvelle règle.
À compter du 13 mars 2024 et pour chaque soumission d'app ou mise ou à jour, Apple enverra un email en plus d'une notification sur l'App Store Connect pour signaler s'il manque des déclarations dans le privacy manifest. Il sera donc temps de se mettre en conformité car à partir du 1er mai, il sera réellement obligatoire d'inclure les raisons d'usage de chaque API appelée par une application avant sa soumission. Si cette utilisation ne fait pas partie de celles répertoriées par Apple, l'app ne pourra être soumise. À noter que si vous utilisez un nouveau SDK tiers ne faisant pas encore partie de la liste des SDK les plus couramment utilisés, les mêmes règles s'appliquent.
Quels sont les SDK classiques impactés ?
La plupart des apps utilisent aujourd’hui au moins l'un des SDK communs suivants :
- Tracking, analytics, performance : Firebase Performance, Analytics, Crashlytics, Google Analytics, AB Tasty, Contentsquare…
- Push notifications : Firebase Messaging, Batch, Airship...
- PSP : Stripe, Adyen, Paybox…
- Réseau : Alamofire, AFNetworking, Kingfisher…
- UI : Lottie, Rive…
- Runtimes : Flutter, Cordova, React Native, Unity, … ?? Car en effet, ce sont des SDK pour iOS qui permettent de faire tourner des apps écrites dans d'autres langages.
Apple fournit d’ailleurs une liste non exhaustive des SDK concernés. Ceux-ci doivent obligatoirement embarquer un Privacy Manifest (qu'ils exploitent des données personnelles ou pas) ; et tous les autres SDK non listés sont fortement encouragés à faire de même, néanmoins ils peuvent omettre l'inclusion d'un Privacy Manifest si celui-ci ne leur est pas applicable.
Besoin d’anticiper la mise en conformité de vos apps ? Contactez nos experts.
Sur le même sujet
